
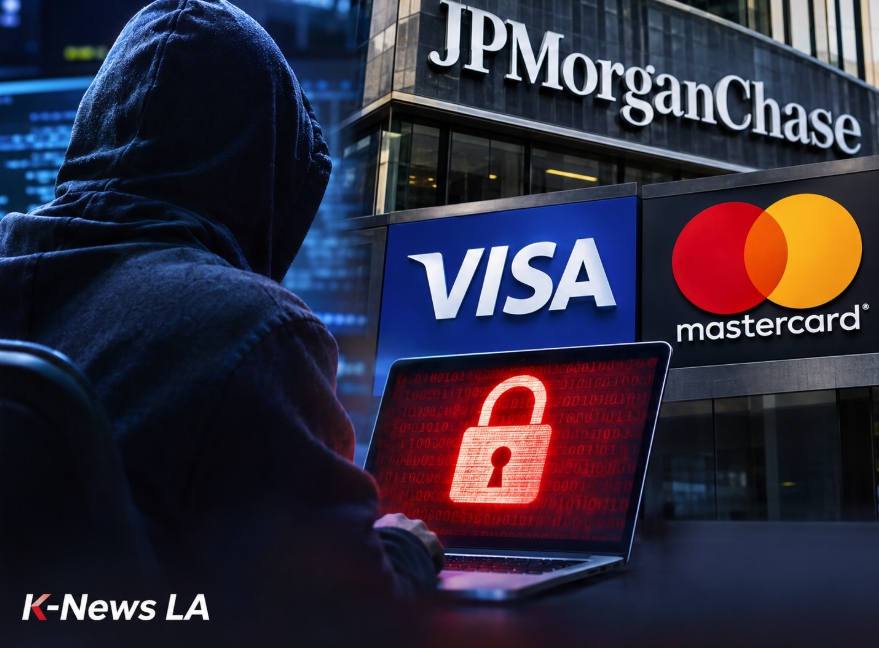
로이터에 따르면 JP모건체이스는 자사에 서비스를 제공하는 외부 업체들이 사이버 공격을 받았으며, 해커들이 이 업체들이 보관하던 일부 마케팅 정보에 접근한 것으로 파악됐다고 밝혔다.
유출 가능성이 있는 정보에는 일부 고객의 이름과 이메일 주소가 포함됐다. JP모건은 피해 고객에게 직접 통보할 예정이다.
해킹 조직이 공개한 자료에는 JP모건 직원 이메일 주소 124개와 고객 이메일 주소 1만6,000여 개가 포함돼 있으며, 일부 기록에는 전화번호와 우편번호도 들어 있는 것으로 로이터가 확인했다. 다만 로이터는 공개된 데이터의 진위를 독립적으로 확인하지 못했다고 밝혔다.
비자도 아시아·태평양 지역의 제3자 서비스 업체에서 보안 사고가 발생했다고 확인했다. 비자는 자사 시스템은 공격받지 않았으며 카드번호 등 결제정보도 영향을 받지 않았다고 밝혔다.
해커들이 공개한 것으로 알려진 비자 관련 자료에는 한국을 비롯해 홍콩, 대만, 일본, 필리핀, 싱가포르, 말레이시아, 호주 등 아시아·태평양 지역 고객들의 이메일과 전화번호, 마케팅 관련 정보가 포함된 것으로 전해졌다.
마스터카드 역시 특정 혜택 프로그램에 가입한 일부 카드 회원의 이메일 주소 등 제한적인 비결제 정보가 외부 업체를 통해 노출됐다고 밝혔다. 마스터카드는 결제 네트워크에는 영향이 없으며 카드 사용도 정상적으로 이뤄지고 있다고 설명했다.
이번 공격의 배후를 자처한 것은 ‘n0n’이라는 사이버 금품갈취 조직이다. 이 조직은 지난 16일 JP모건체이스와 비자, 마스터카드에서 확보했다는 자료를 공개했다.
사이버범죄 연구 플랫폼 eCrime.ch에 따르면 n0n은 지난 9월 등장한 이후 약 200건의 사이버 공격을 주장하고 있다. 보안업체 소포스와 SOCRadar도 n0n이 세 금융회사를 공격했다고 주장하며 샘플 데이터를 공개한 사실을 확인했다.
그러나 n0n이 실제 침입 주체인지는 아직 독립적으로 확인되지 않았으며 JP모건체이스와 비자, 마스터카드도 공격 주체를 공식적으로 n0n으로 지목하지 않았다.
특히 세 회사 모두 자체 핵심 시스템이나 결제망이 직접 침해된 것은 아니라고 강조했다. 이번 사건은 금융회사가 마케팅이나 고객 혜택 프로그램 등을 외부 업체에 맡길 경우 해당 업체의 보안 취약점이 대형 금융회사의 고객정보 유출로 이어질 수 있다는 공급망 보안 위험을 다시 보여준 사례로 평가된다.
또 JP모건은 이번 사이버 공격이 이번 주 발생했던 온라인 뱅킹 서비스 장애와는 무관하다고 밝혔다. 당시 장애는 자체 장비의 소프트웨어 오류가 원인이었다고 설명했다. Re
<K-News LA 편집부>editor@knewsla.com